Пароль сегодня напоминает ключ от квартиры, копии которого могли когда-то случайно сделать в десятке незнакомых мастерских. Он по-прежнему нужен, но строить на нём всю защиту аккаунта уже слишком рискованно.
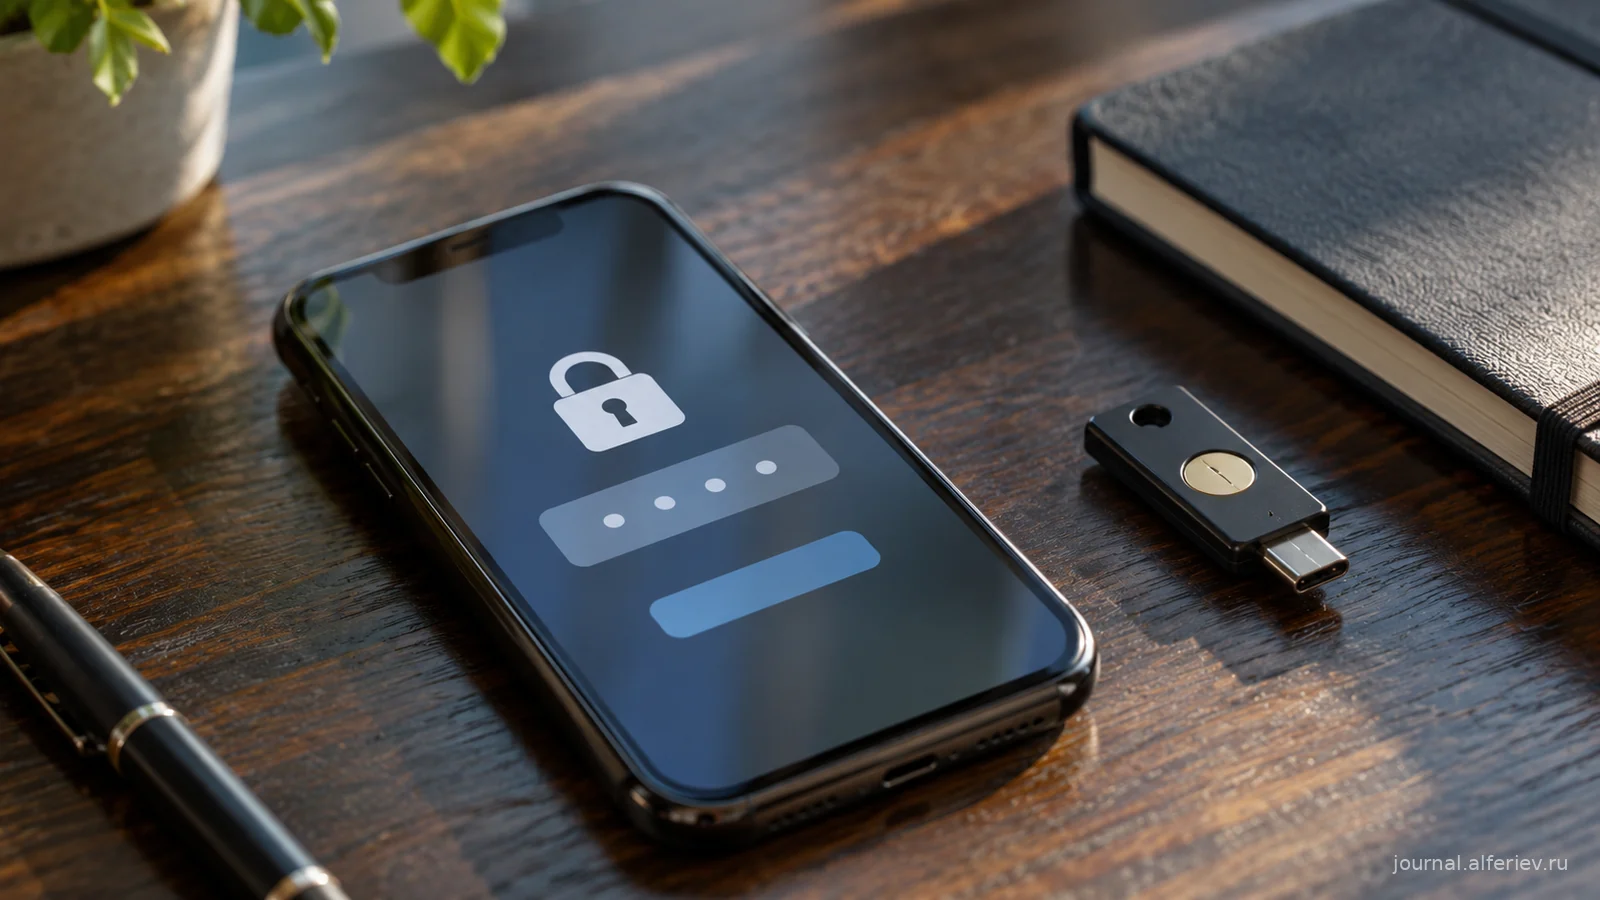
Двухфакторная аутентификация добавляет второй шаг подтверждения личности. Даже если пароль стал известен другому человеку, для входа потребуется ещё один фактор.
В девятом уроке «Карты выживания» этот механизм появляется как часть цифровой устойчивости. Здесь важна сама логика: критичный доступ должен иметь несколько уровней защиты и заранее подготовленный способ восстановления.
Что такое двухфакторная аутентификация
Обычно вход начинается с того, что вы знаете: пароль или код.
Второй фактор добавляет другой способ подтверждения. Конкретный сервис может использовать подтверждение на доверенном устройстве, приложение-аутентификатор, аппаратный ключ безопасности, одноразовый код, ключ доступа или другой предусмотренный механизм.
Набор вариантов у сервисов различается. Поэтому точные настройки всегда стоит смотреть в официальной справке конкретного аккаунта.
Смысл 2FA проще технических деталей: одного украденного пароля становится недостаточно для обычного входа.
Откуда вообще берётся проблема с паролями
Люди годами использовали один пароль в нескольких местах. Причина понятная: двадцать уникальных комбинаций невозможно нормально держать в голове.
Потом один сервис теряет базу, человек вводит пароль на фишинговой странице или оставляет его на устройстве, к которому получил доступ кто-то ещё. Если тот же пароль используется для почты, облака и социальных сетей, одна утечка начинает путешествовать по всей цифровой жизни.
Поэтому первый слой безопасности остаётся прежним: важным аккаунтам нужны уникальные пароли. Для большого количества учётных записей удобнее использовать менеджер паролей, чем пытаться помнить всё самостоятельно.
Второй слой как раз создаёт дополнительная проверка входа.
Какие вторые факторы бывают
Подтверждение на устройстве
Сервис отправляет запрос на уже доверенный телефон или другое устройство. Пользователь видит попытку входа и подтверждает её.
Плюс здесь в удобстве. Одновременно важно следить за списком доверенных устройств и удалять старые.
Приложение-аутентификатор
Специальное приложение генерирует временные коды. Они меняются через короткий промежуток времени и используются вместе с паролем.
Перед включением такого способа проверьте, как конкретный сервис предлагает перенос или восстановление доступа при потере телефона.
Аппаратный ключ безопасности
Это физическое устройство, которое используется для подтверждения входа. Такой вариант применяется для усиленной защиты, особенно для ценных аккаунтов и людей с повышенным риском атак.
Здесь тоже нужен резервный сценарий на случай потери ключа.
SMS и звонки
Некоторые сервисы используют код по SMS или голосовому звонку. Это дополнительный слой по сравнению с одним паролем, однако официальные справки Google отдельно предупреждают о рисках атак, связанных с телефонным номером. Если сервис предлагает более устойчивые варианты, стоит изучить их.
Главная ловушка: защитить аккаунт и забыть про восстановление
Человек включает 2FA, радуется новому уровню защиты, а через полгода теряет телефон.
Вот здесь начинается вторая половина задачи.
Нужно заранее проверить, какие резервные варианты предлагает ваш сервис. Google, например, поддерживает несколько способов возвращения доступа в зависимости от настроек: другое уже авторизованное устройство, дополнительный номер, сохранённые резервные коды, аппаратный ключ или ключ доступа. Конкретный набор зависит от аккаунта и режима защиты.
Резервные коды имеют смысл только тогда, когда сохранены заранее и лежат отдельно от основного телефона. Код, который находится исключительно на потерянном устройстве, обладает прекрасной логикой и нулевой аварийной ценностью.
Что стоит защитить в первую очередь
Начните с аккаунтов, потеря которых потянет за собой остальные.
Для большинства людей в этот список входят:
- основной почтовый ящик;
- аккаунт облачного хранилища;
- рабочие сервисы;
- главные социальные сети;
- учётная запись телефона или экосистемы устройств;
- сервисы, через которые можно восстановить другие доступы.
Особенно внимательно отнеситесь к почте. Через неё часто меняют пароли и получают уведомления о безопасности.
Быстрый аудит 2FA
Выберите пять самых ценных аккаунтов и для каждого проверьте:
- Включена ли дополнительная проверка входа.
- Какие способы второго фактора доступны.
- Какие устройства сейчас считаются доверенными.
- Что произойдёт при потере основного телефона.
- Где хранятся резервные коды или другие аварийные способы входа.
- Актуальны ли почта и номер для восстановления.
Этот аудит занимает меньше времени, чем восстановление одного серьёзного аккаунта после захвата или потери устройства.
Что делать с резервными кодами
Если сервис предлагает резервные коды, относитесь к ним как к запасным ключам.
Не отправляйте их в открытый чат. Не храните единственную копию рядом с основным способом входа. Не передавайте человеку, который представился поддержкой и попросил «проверочный код».
Google прямо указывает, что резервные коды используются при входе и их нельзя сообщать посторонним. После использования отдельный код становится недействительным, а новый набор может аннулировать старый.
У других сервисов правила отличаются, поэтому снова работает простой принцип: официальная справка важнее случайного совета из поисковой выдачи.
Двухфакторная защита не отменяет цифровую гигиену
Можно идеально настроить второй фактор и всё равно нажать на фишинговую ссылку, подтвердить чужой запрос входа или оставить открытый ноутбук в общественном месте.
Защита аккаунта складывается из нескольких привычек:
- уникальные пароли;
- дополнительная проверка;
- осторожность с подозрительными запросами;
- контроль активных устройств;
- актуальное восстановление;
- резервные способы входа.
Так появляется система, где одна человеческая ошибка реже превращается в полный захват аккаунта.
Как это связано с «Картой выживания»
В «Карте выживания» цифровые доступы рассматриваются так же, как деньги, документы и другие критичные ресурсы. Если одна точка способна остановить работу или лишить человека важных данных, ей нужен резерв.
Двухфакторная аутентификация закрывает один слой риска. Резервные способы восстановления закрывают следующий.
Настройте сначала главный почтовый ящик. Потом пройдите по остальным важным аккаунтам. За один вечер цифровая конструкция может стать заметно устойчивее.